VPN 관리
경로: /settings/vpn
외부에서 내부 네트워크에 안전하게 접속하기 위한 VPN 프로파일을 등록·연결·관리하는 페이지입니다. 현재 WireGuard 프로토콜만 지원합니다(OpenVPN/IPSec은 추후 지원). 접근 권한이 없다면 기관 관리자에게 VPN 관리 권한을 요청하세요.
무엇을 하는 곳인가
- 프로파일 관리: VPN 연결 정보(서버 주소·포트·키)를 프로파일로 저장·수정·삭제하고, 이름/서버/타입/상태로 검색·필터합니다.
- 연결/해제: 프로파일로 세션을 연결하거나 해제합니다. 여러 VPN에 동시 연결(다중 세션) 이 가능합니다.
- 연결 테스트: 실제 연결 전에 프로파일 설정이 올바른지 검증합니다.
- 작업 시 VPN 선택: 장비/배포/명령 실행 등 작업을 시작하는 시점에 열리는 연결 선택 창에서 사용할 VPN을 그때그때 선택합니다. 이와 별개로 프로파일에 접근 대상 장비를 연결해 둘 수 있으며(프로파일 설정 가이드의 장비 연결 단계, 또는 [장비 관리]), 연결된 장비 수가 프로파일에 집계됩니다.
핵심 요소
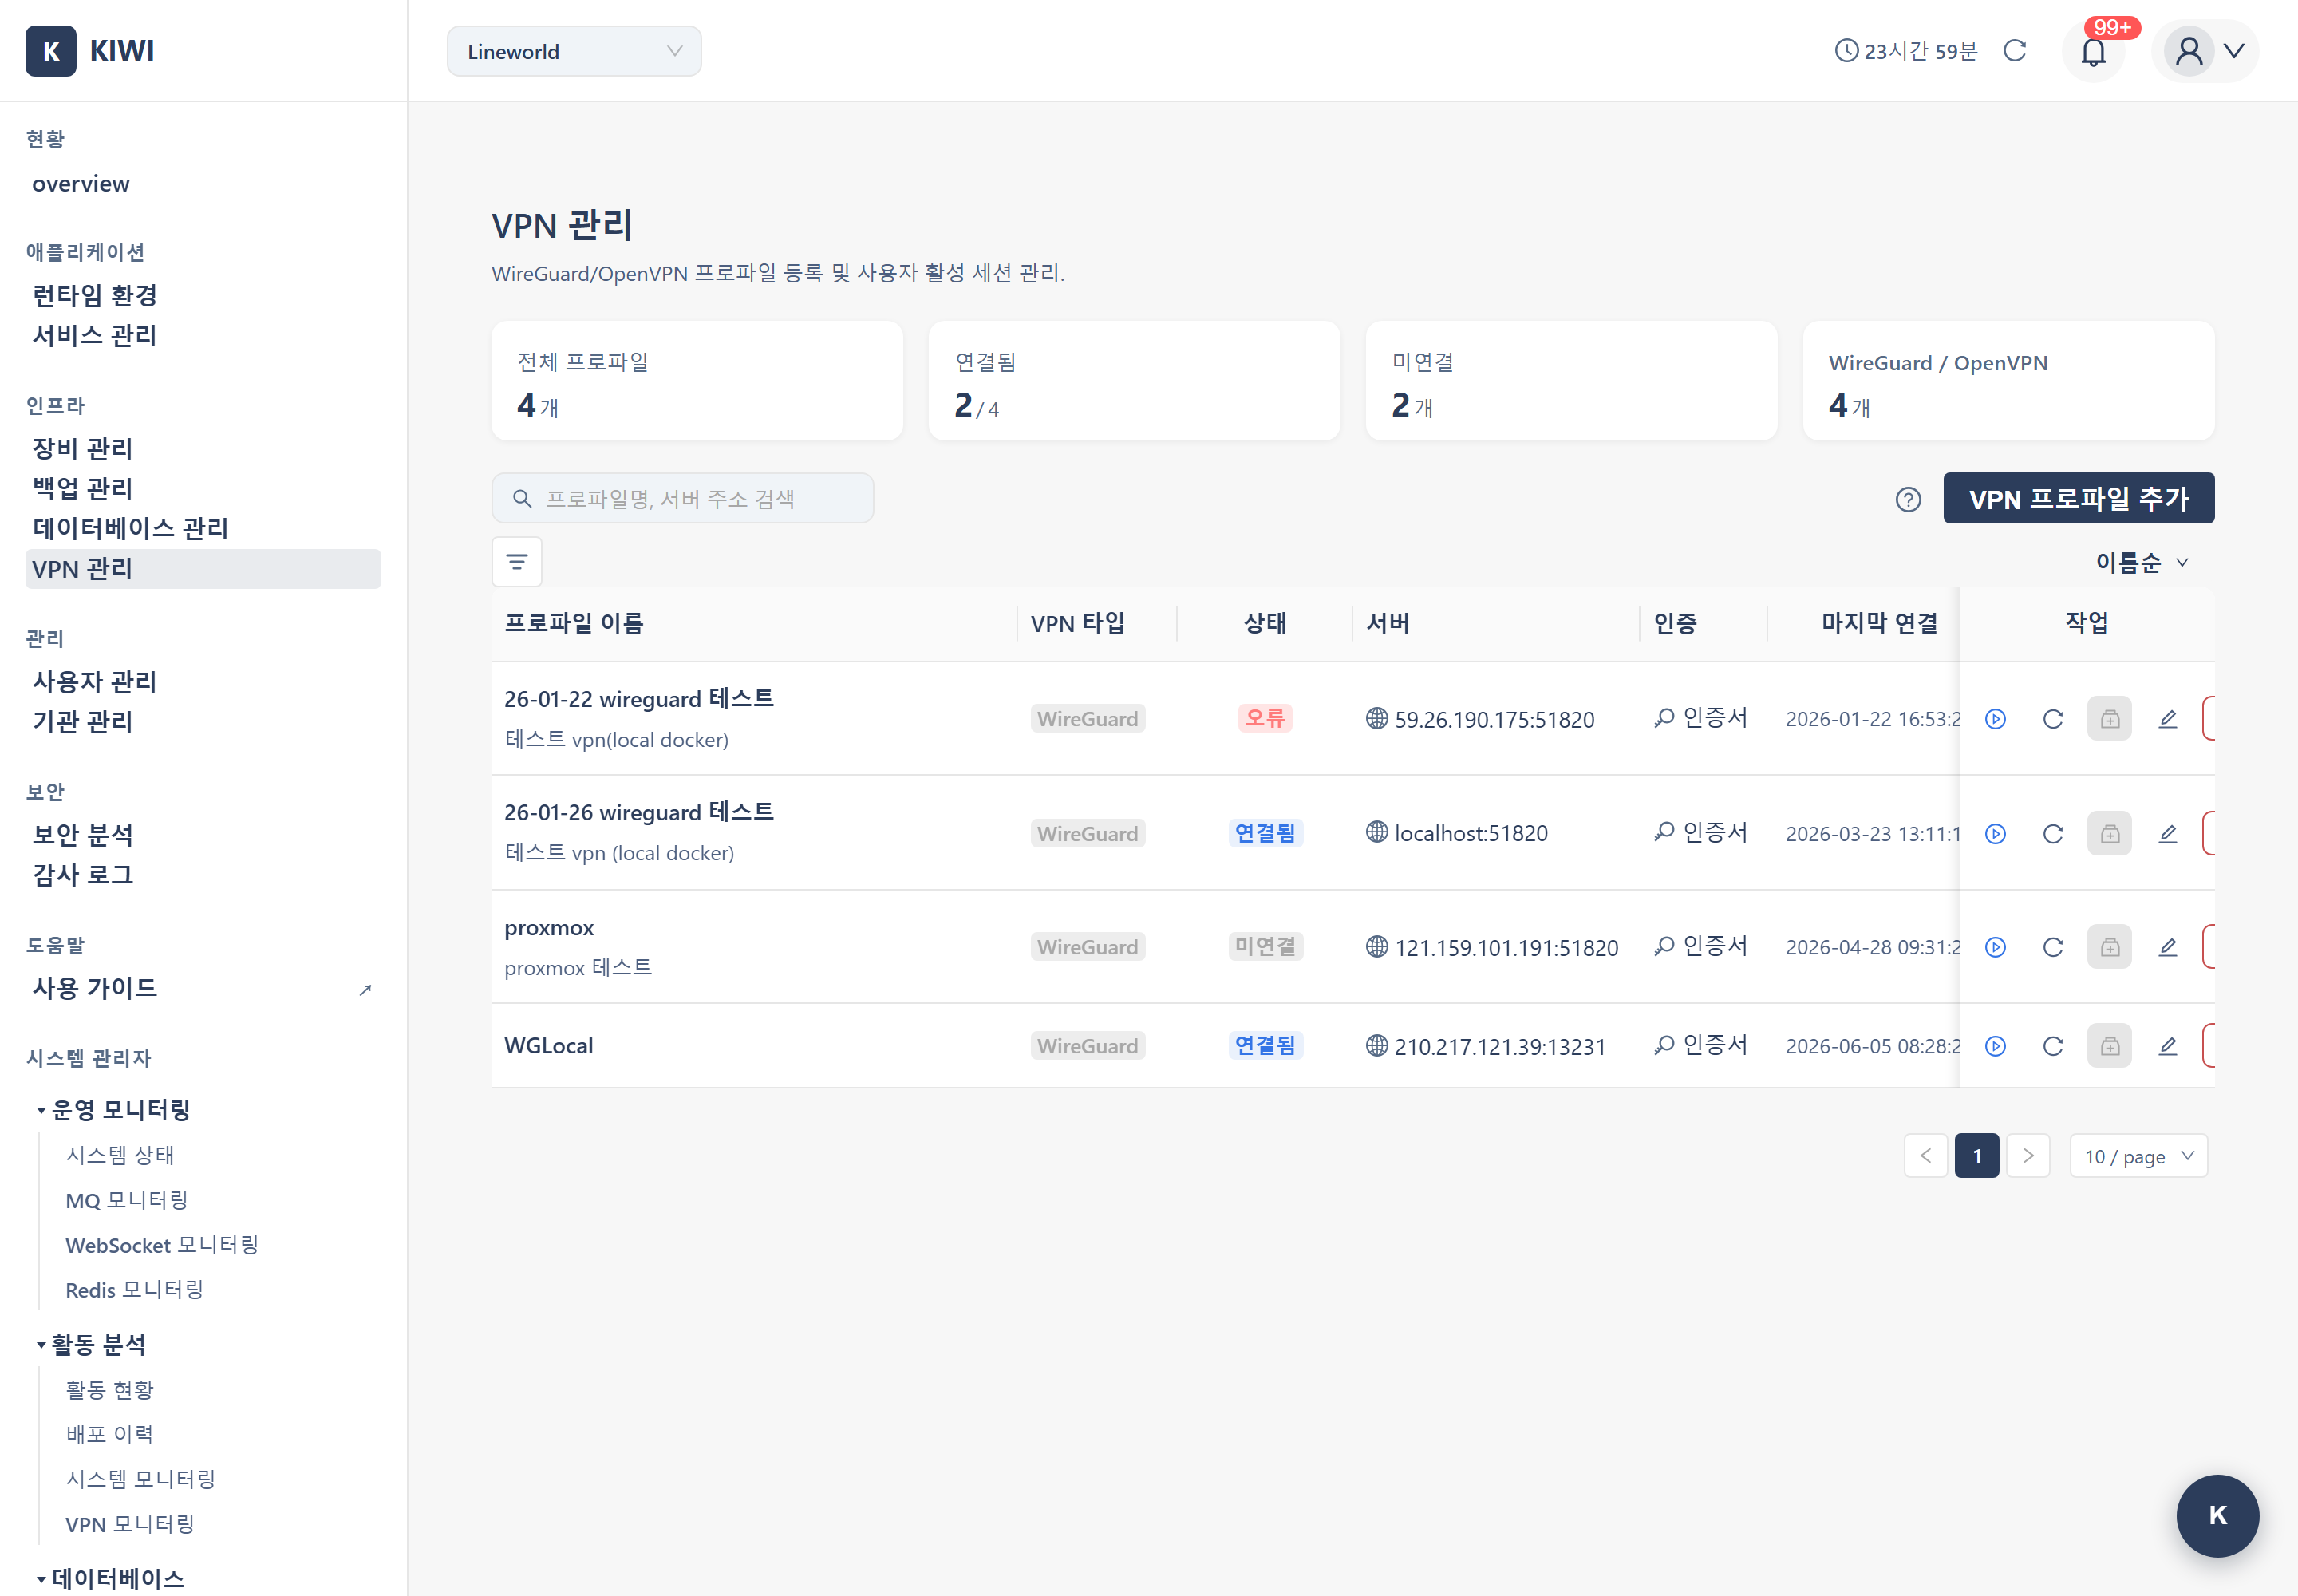
- 통계 카드: 전체 프로파일 / 연결됨 / 미연결 / 타입별(WireGuard·OpenVPN) 수를 표시합니다.
- 프로파일 목록(7컬럼): 이름·타입·상태·서버·인증·마지막 연결·작업. "연결 장비" 컬럼은 없습니다. 상태가 활성일 때는 할당된 로컬 IP(
localIp)가 상태 태그 옆에 표시됩니다. 상태 값은 상태 사전을 참고하세요. - WireGuard 키 설정: Client 키페어 생성 버튼으로 개인 키·공개 키를 자동 생성할 수 있습니다. 개인 키는 저장만 되고 이후 UI에 다시 표시되지 않으니, 생성된 공개 키(PublicKey) 를 복사해 WG 서버 관리자에게 전달하세요. 직접 입력하는 경우 설정 파일(.conf)의
[Interface] PrivateKey(개인 키),[Peer] PublicKey(피어 공개키),[Peer] PresharedKey(PSK, 선택)를 사용합니다. - Allowed IPs: VPN 터널로 라우팅할 IP 대역입니다. 이 대역으로의 트래픽만 VPN을 통해 전송됩니다(예:
10.13.13.0/24). - Keepalive: NAT 환경에서 연결 유지를 위한 패킷 전송 간격으로, 기본 25초를 권장합니다.
- 세션 진단: 연결은 정상인데 내부 자원에 접근되지 않을 때, 작업 컬럼의 세션 진단 버튼(약상자 모양 아이콘)이 핸드셰이크·인터페이스·라우팅 테이블을 종합 분석해 원인을 진단합니다.
사용 방법
- 프로파일 등록: VPN 프로파일 추가 → 기본 정보(이름·타입·설명) → 서버 정보(주소·포트, WireGuard 기본 포트 51820) → WireGuard 키 → 네트워크 설정(Allowed IPs·Keepalive) → 추가.
- 연결하기: 목록에서 연결 버튼(재생 아이콘) → 성공 시 상태가 세션 활성으로 바뀌고 로컬 IP가 표시됩니다. 프로파일을 새로 생성한 직후에는 다음 단계(연결/연결 테스트)를 안내하는 프로파일 설정 가이드 모달이 자동 표시됩니다.
- 해제하기: 연결된 프로파일의 연결 해제 버튼(정지 아이콘) → 상태가 미연결로 변경됩니다.
- 수정하기: 수정 버튼(연필 아이콘). 단, 연결 중인 프로파일은 수정할 수 없으니 먼저 해제하세요.
- 삭제하기: 삭제 버튼(휴지통 아이콘). 연결 중인 프로파일도 삭제할 수 있으나 연결이 즉시 종료되며, 삭제된 프로파일은 복구할 수 없습니다.