권한 관리
경로: /permissions
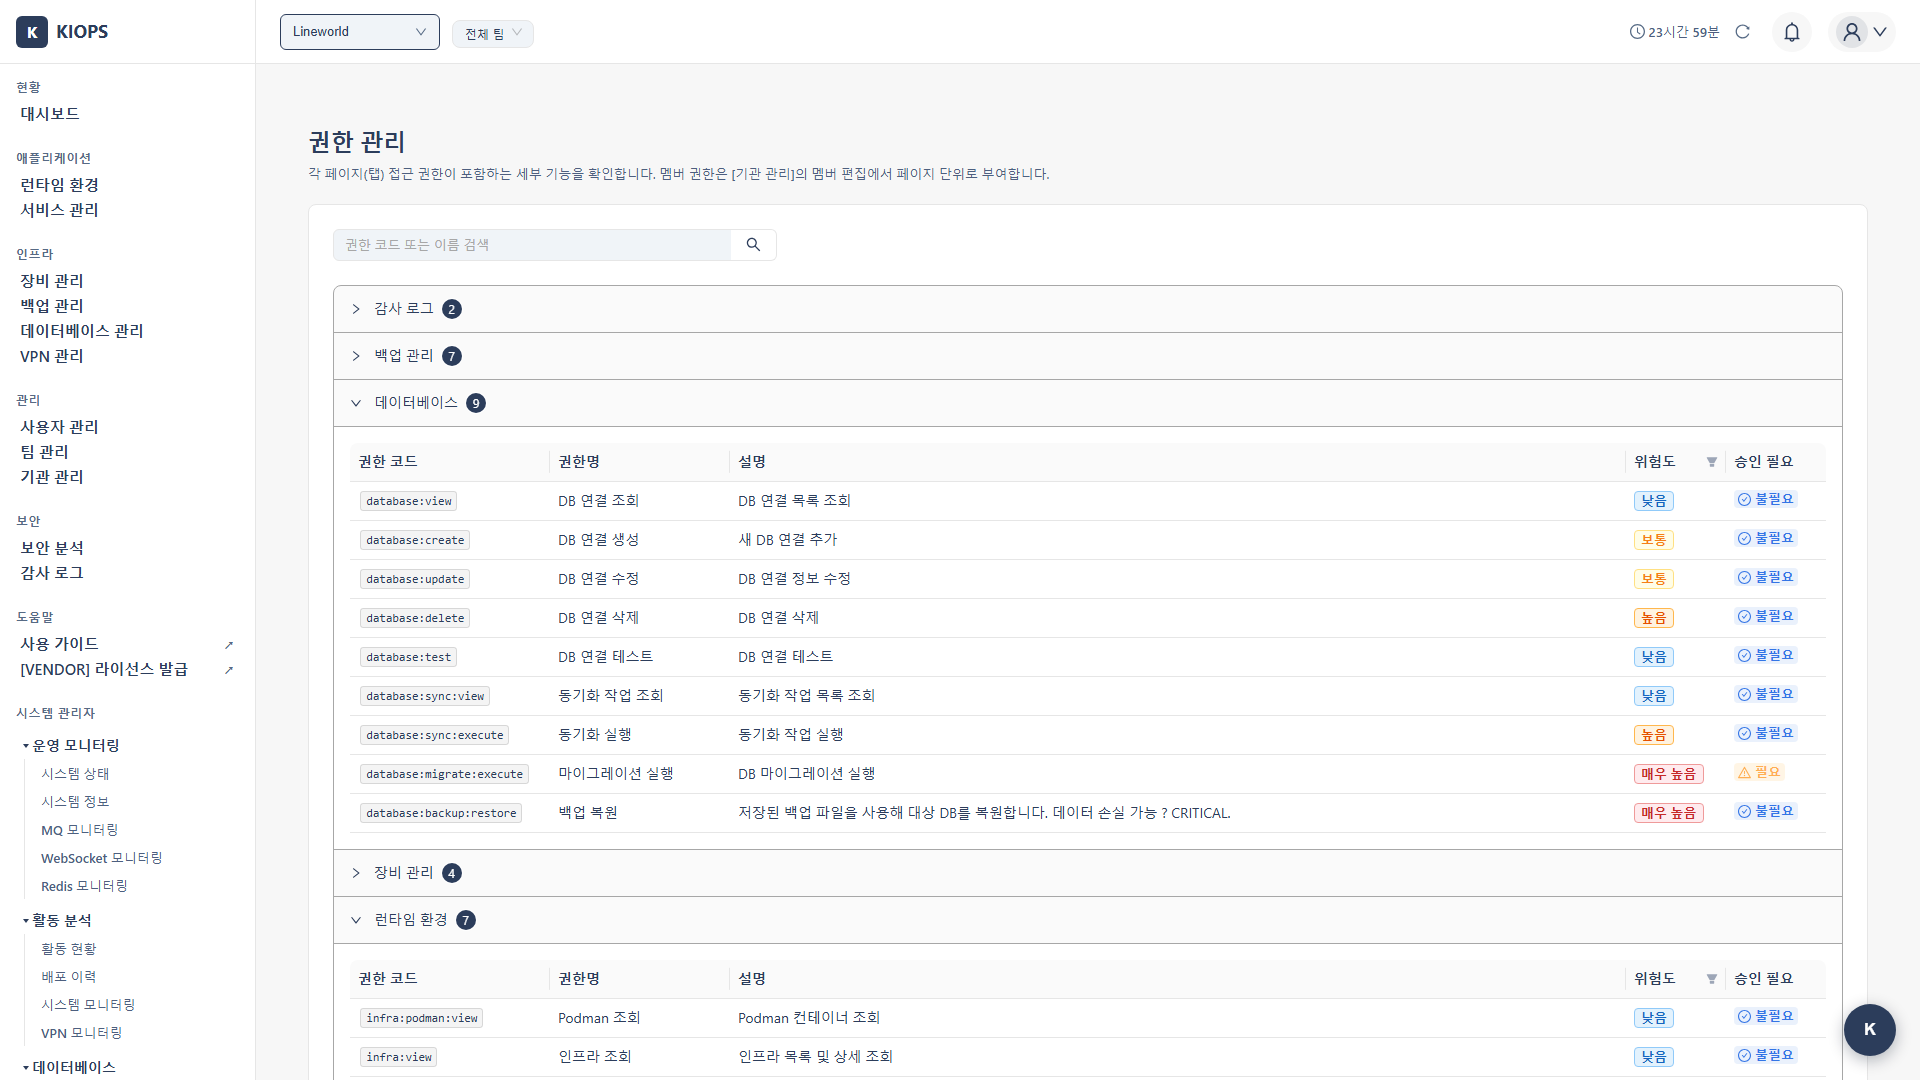
각 페이지 접근 권한이 어떤 세부 기능을 포함하는지 확인하는 읽기 전용 참조 페이지입니다. 실제 멤버 권한 부여/회수는 [사용자 관리] 페이지의 멤버 편집에서 이루어집니다.
무엇을 하는 곳인가
- 페이지 접근 권한 참조: 8개 페이지 권한 각각이 포함하는 세부 작업을 코드·권한명·설명·위험도·승인 필요 여부와 함께 조회합니다.
- 검색: 상단 검색창에 권한 코드나 이름을 입력해 필터링합니다.
- 여기에서 권한을 부여/회수하지는 않습니다 (부여는 [사용자 관리]).
권한 체계 단순화 (2026-07) — 권한은 페이지(탭) 단위 접근 권한으로 단순화되었습니다. 과거의 액션 단위 권한(service:deploy:execute처럼 개별 액션을 부여/회수하던 방식)은 제거되어, 이제 페이지 접근 권한 하나 = 그 페이지의 모든 작업입니다. 아래 상세 목록의 세부 코드·위험도는 각 페이지 권한에 어떤 작업이 포함되는지 확인하기 위한 참조 정보입니다.
핵심 요소
권한 카테고리 (8개, 사이드바 메뉴 대응)
- infra: 런타임 환경 등록·수정·삭제
- service: 서비스 빌드·배포 및 Kubernetes/Docker/Podman 운영 (
service:operate:k8s:*등) - security: 보안 분석. SAST/SCA/DAST/SBOM/IaC/시크릿/게이트 스캔 조회·실행 및 보안 게이트 관리
- backup: 백업 생성·복구·삭제
- device: 장비 등록·수정·삭제
- database: DB 연결·동기화·복원
- vpn: VPN 프로파일 생성·삭제
- audit: 감사 로그 조회·내보내기
보안 분석은 [보안 분석] 독립 페이지(/security)로 분리되며 security 카테고리가 신설되었고, 레거시 service:security:* 권한은 하위호환용으로 유지됩니다. kubernetes는 별도 카테고리가 아니라 service:operate:k8s:* 형태로 service 하위에 포함됩니다(Docker/Podman도 동일 구조).
위험도 4단계
- Critical: 돌이킬 수 없는 변경·데이터 손실 가능. 예:
service:delete,backup:restore,infra:delete,database:migrate:execute - High: 운영 환경에 직접 변경. 예:
service:deploy:execute,database:sync:execute,infra:create,*:exec,*:terminal,*:delete - Medium: 일상 운영. 예:
*:create,*:update,service:build:execute - Low: 데이터 변경 없이 조회만. 예:
*:view,*:logs
고위험 권한(delete, restore, migrate, terminal, exec 등)은 시스템에 돌이킬 수 없는 변경을 가할 수 있으므로 신뢰할 수 있는 사용자에게만 부여하고 정기적으로 검토하세요.
권한 상세 목록
infra (런타임 환경)
infra:view(Low): 런타임 환경 목록 및 상세 조회infra:create(High): 새 런타임 환경 등록infra:update(Medium): 런타임 환경 설정 수정infra:delete(Critical): 런타임 환경 삭제
device (장비 관리)
device:view(Low): 장비 목록 및 상세 조회device:create(Medium): 새 장비 등록device:update(Medium): 장비 정보 수정device:delete(High): 장비 삭제
service (서비스 관리) — 기본
service:view(Low): 서비스 목록 및 상세 조회service:create(Medium): 새 서비스 등록service:update(Medium): 서비스 설정 수정service:delete(Critical): 서비스 삭제 (모든 관련 데이터 포함)
service — 빌드/배포
service:build:view(Low): 빌드 이력 및 로그 조회service:build:execute(Medium): 빌드 실행service:deploy:view(Low): 배포 이력 조회service:deploy:execute(High): 배포 실행 (운영 환경 변경)
service — Kubernetes 운영
service:operate:k8s:logs(Low): Pod 로그 조회service:operate:k8s:restart(Medium): Pod 재시작service:operate:k8s:scale(Medium): Pod 스케일 조정 (replica 수 변경)service:operate:k8s:exec(High): 컨테이너 내 명령 실행service:operate:k8s:terminal(High): 컨테이너 터미널 접속service:operate:k8s:manage(High): K8s 리소스 직접 관리 (YAML 편집 등)
service — Docker 운영
service:operate:docker:logs(Low): 컨테이너 로그 조회service:operate:docker:restart(Medium): 컨테이너 재시작service:operate:docker:exec(High): 컨테이너 내 명령 실행service:operate:docker:terminal(High): 컨테이너 터미널 접속service:operate:docker:manage(High): Docker 리소스 관리
service — Podman 운영
service:operate:podman:logs(Low): 컨테이너 로그 조회service:operate:podman:restart(Medium): 컨테이너 재시작service:operate:podman:exec(High): 컨테이너 내 명령 실행service:operate:podman:terminal(High): 컨테이너 터미널 접속service:operate:podman:manage(High): Podman 리소스 관리
security (보안 분석)
security:view(Low): 보안 스캔 결과 조회 (SAST/SCA/DAST/SBOM/IaC/시크릿/게이트)security:execute(Medium): 보안 스캔 실행 (SAST/SCA/DAST/SBOM/IaC/시크릿)security:gate:manage(High): 보안 게이트(OPA) 정책 설정 및 관리- 레거시
service:security:view/service:security:execute는 하위호환용으로만 유지됩니다.
backup (백업 관리)
backup:view(Low): 백업 목록 및 상태 조회backup:create(Medium): 백업 생성backup:restore(Critical): 백업에서 복구 (기존 데이터 덮어쓰기)backup:delete(High): 백업 삭제
database (데이터베이스)
database:view(Low): DB 연결 목록 조회database:create(Medium): DB 연결 등록database:sync:execute(High): 데이터 동기화 실행database:migrate:execute(Critical): DB 마이그레이션 실행database:backup:restore(Critical): 데이터 복원
audit (감사 로그)
audit:view(Low): 감사 로그 조회audit:export(Medium): 감사 로그 내보내기
사용 방법
멤버 권한 부여 (역할 + 페이지 접근)
- [사용자 관리] 페이지에서 대상 멤버 행의 역할/권한 수정(연필) 버튼을 클릭하면 [멤버 역할 및 권한 수정] 모달이 열립니다.
- 역할을 선택합니다.
- 플랫폼 관리자 / 기관 관리자(Manager) / 팀 관리자(TeamManager): 자기 범위 안의 권한을 자동 보유하므로 페이지 선택 UI 대신 안내 배너가 표시됩니다. 플랫폼 관리자 부여는 플랫폼 관리자만 가능하며, 설치형에서는 옵션 자체가 잠깁니다.
- 멤버(Member): 아래에서 지정한 페이지 접근 권한만 갖습니다.
- 역할이 멤버면 [페이지 접근 권한] 섹션에서 좌측(마스터) 8개 체크박스로 허용할 페이지를 선택합니다. 우측(디테일)에 설명·수행 가능한 작업·허용 배지가 표시되며, 최소 1개는 선택해야 합니다. 현재 라이선스에 없는 페이지는 목록에 나타나지 않습니다(잠금 표시가 아니라 제외입니다).
- 저장합니다. 역할이나 팀이 함께 바뀐 경우 대상 사용자는 다시 로그인해야 새 권한이 반영됩니다.
페이지 접근 권한은 그 페이지의 모든 작업(조회·생성·배포·삭제·터미널 접속 등)을 포함하며 특정 작업만 제한적으로 허용할 수는 없으므로, 민감한 페이지(서비스 관리·런타임 환경·백업 관리)는 신뢰할 수 있는 멤버에게만 부여하세요. 보안상 자기 자신의 권한은 변경할 수 없습니다.
포함된 세부 기능 확인
[권한 관리] 페이지에서 확인할 페이지 접근 권한 그룹을 펼치거나 검색해 각 작업의 권한 코드·설명·위험도·승인 필요 여부를 확인합니다.
관련 작업
- 관련: 사용자 관리 · 사용자·권한 관리 시나리오 · 플랜과 기능 범위