스캔 대상 설정
보안 분석은 무엇을 검사할지 [보안 분석] 페이지에서 직접 입력받지 않습니다. 검사 대상은 이미 서비스에 등록된 정보를 그대로 사용합니다.
- 소스 코드를 보는 영역(코드 분석(SAST) · IaC 구성 · 시크릿)은 서비스에 등록된 Git 저장소를 사용합니다.
- 실행 중인 애플리케이션을 보는 영역(도메인 분석(DAST))은 서비스에 등록된 도메인을 사용합니다.
따라서 스캔 대상을 바꾸려면 [보안 분석]이 아니라 [서비스 관리]에서 설정합니다.
[보안 분석] 페이지에는 더 이상 [설정] 탭이 없습니다. Git 저장소·브랜치·토큰 설정은 아래 [서비스 관리]의 [설정] 으로 옮겨졌습니다.
Git 저장소 · 브랜치 · 토큰
[서비스 관리] 목록에서 대상 서비스의 [설정] 을 클릭하면 빌드/배포 사전 설정 창이 열립니다. 이 창의 GitLab 저장소 인증 구역에서 설정합니다.
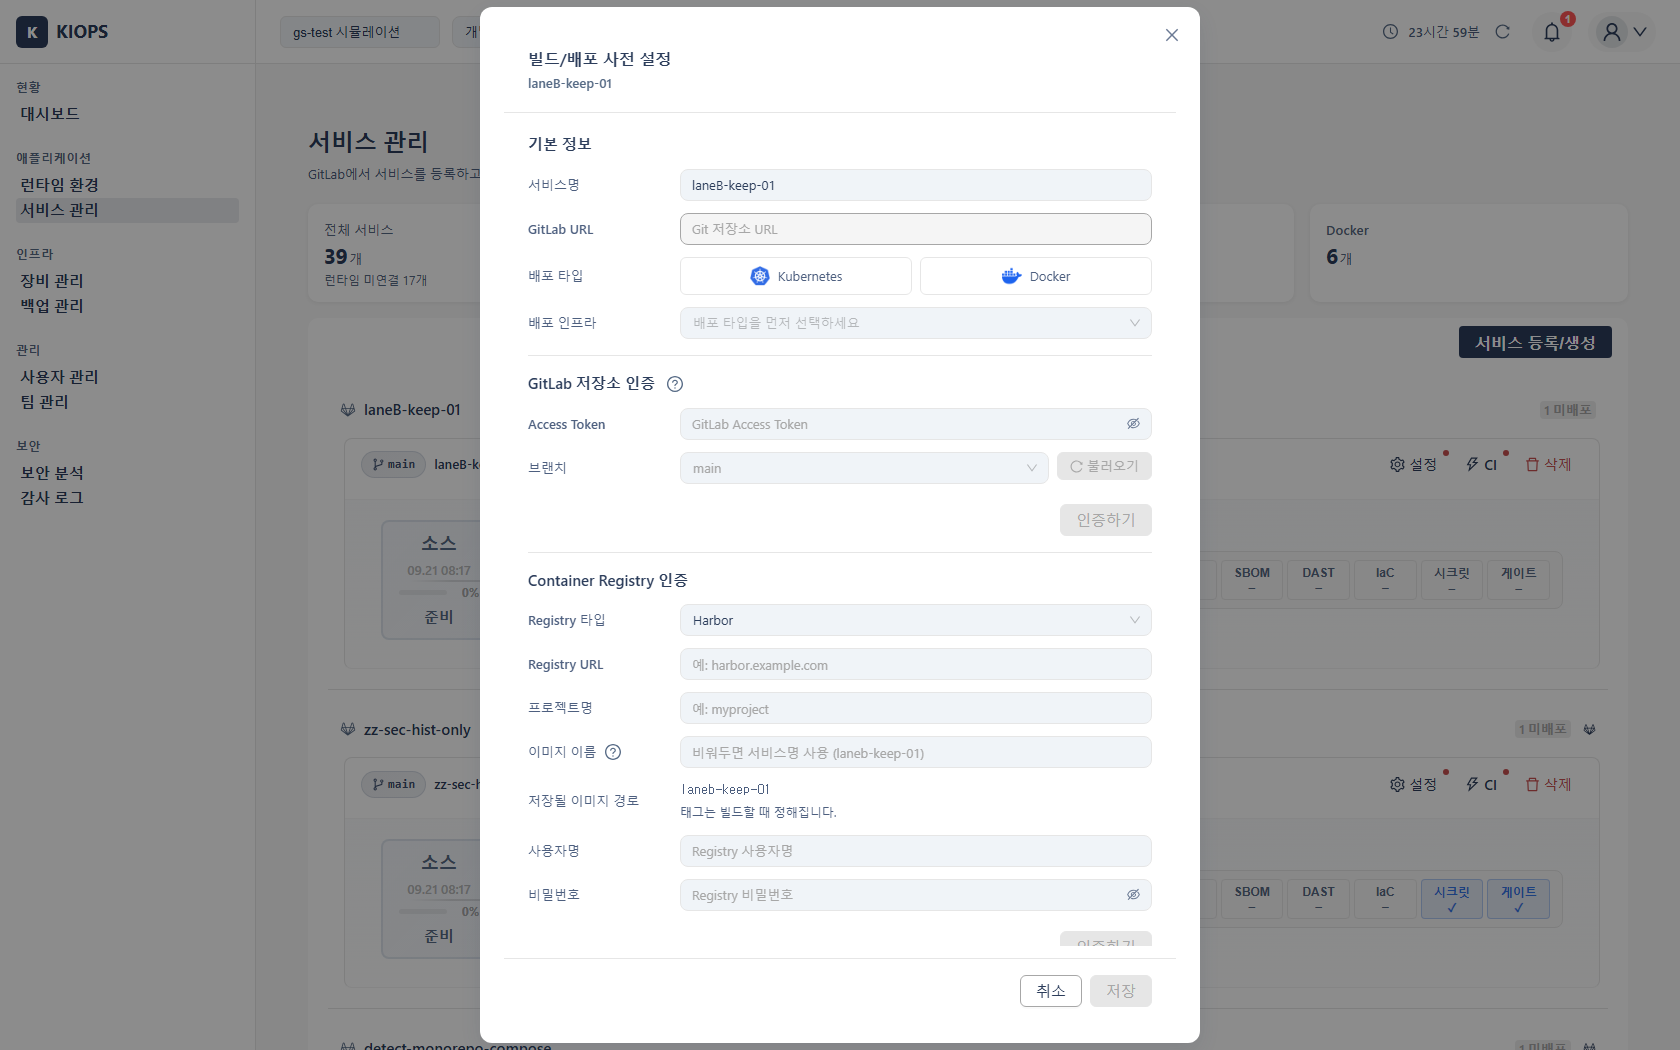
- GitLab URL: 분석 대상 저장소 주소입니다(창 위쪽 기본 정보 구역).
- Access Token: 비공개 저장소에 접근할 때 사용합니다.
- 브랜치: 스캔할 브랜치를 선택합니다. [불러오기] 로 저장소의 브랜치 목록을 받아 올 수 있습니다. 여기서 정한 브랜치가 코드 분석(SAST) · IaC 구성 · 시크릿 세 영역에 공통으로 적용됩니다.
같은 창의 Container Registry 인증 구역에서는 빌드한 이미지를 올릴 레지스트리를 설정합니다. 보안 분석과는 직접 관계가 없지만 같은 창에 있습니다.
토큰은 저장 후 다시 표시되지 않습니다
토큰 입력란은 쓰기 전용입니다. 이미 등록된 토큰이 있어도 입력란은 비어 있으며, 값 대신 등록 여부와 출처만 표시됩니다. 스캔을 실행하면 서버가 저장된 토큰을 직접 사용합니다.
값이 기억나지 않으면 확인할 방법이 없으므로 새 토큰으로 교체하세요.
서비스별 토큰을 등록하지 않았다면 기관 단위로 등록한 [GitLab 설정] 의 토큰이 대신 사용됩니다. 직접 등록한 적이 없는데 "등록됨"으로 보인다면 기관 단위 토큰이 사용되고 있는 것입니다.
DAST 대상 도메인
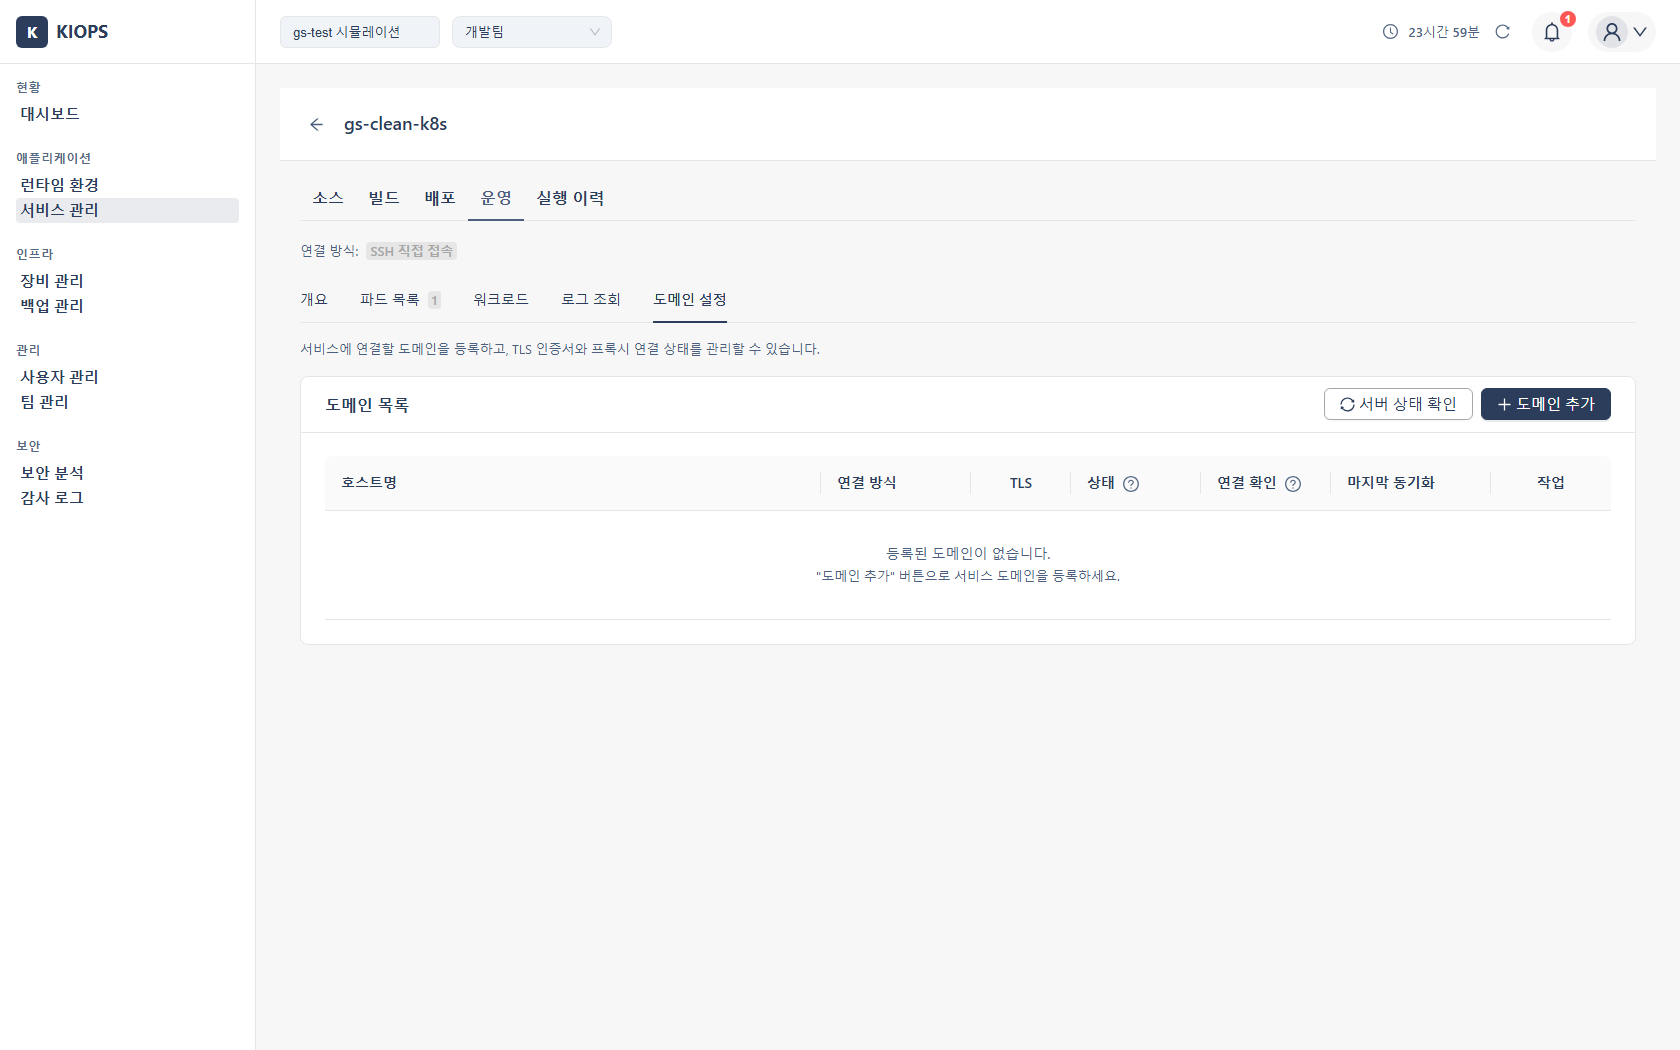
도메인 분석(DAST)은 등록된 도메인 중에서 대상을 선택합니다. 임의의 주소를 입력해 검사할 수 없습니다.
도메인은 [서비스 관리] > 해당 서비스의 운영 > 도메인 설정 탭에서 등록·관리합니다. 자세한 절차는 도메인·SSL 설정을 참고하세요.
검사할 도메인이 목록에 없다면 먼저 그 탭에서 도메인을 등록하세요.
언제 이 설정을 확인하나요
- 코드 분석(SAST)·IaC 구성·시크릿 스캔이 인증 오류로 실패할 때 → Git 토큰을 등록하거나 교체합니다.
- 다른 브랜치를 검사하고 싶을 때 → 브랜치를 변경합니다. 세 영역에 함께 적용됩니다.
- 도메인 분석(DAST) 대상 목록이 비어 있을 때 → 도메인 설정 탭에서 도메인을 먼저 등록합니다.
관련 문서
- 서비스 등록 - Git 저장소를 서비스에 연결하기
- 도메인·SSL 설정 - 도메인 등록과 연결 방식
- 보안 분석 - 전체 흐름과 탭 구성