문서 발급
보안 스캔을 다 돌렸다면, 그 결과를 GS 인증 제출이나 내부 보고에 쓸 수 있는 문서로 만들어야 합니다. [보안 분석] 페이지의 [문서 발급] 탭은 스캔 결과를 바탕으로 GS 인증용 보안 문서 8종을 생성·다운로드합니다.
각 문서는 필요한 보안 영역(예: SAST, SCA, IaC)의 스캔이 완료돼 있어야 발급할 수 있습니다. 필요한 스캔이 부족하면 해당 영역 탭으로 이동하도록 안내하며, 스캔을 채운 뒤 다시 발급하면 됩니다.
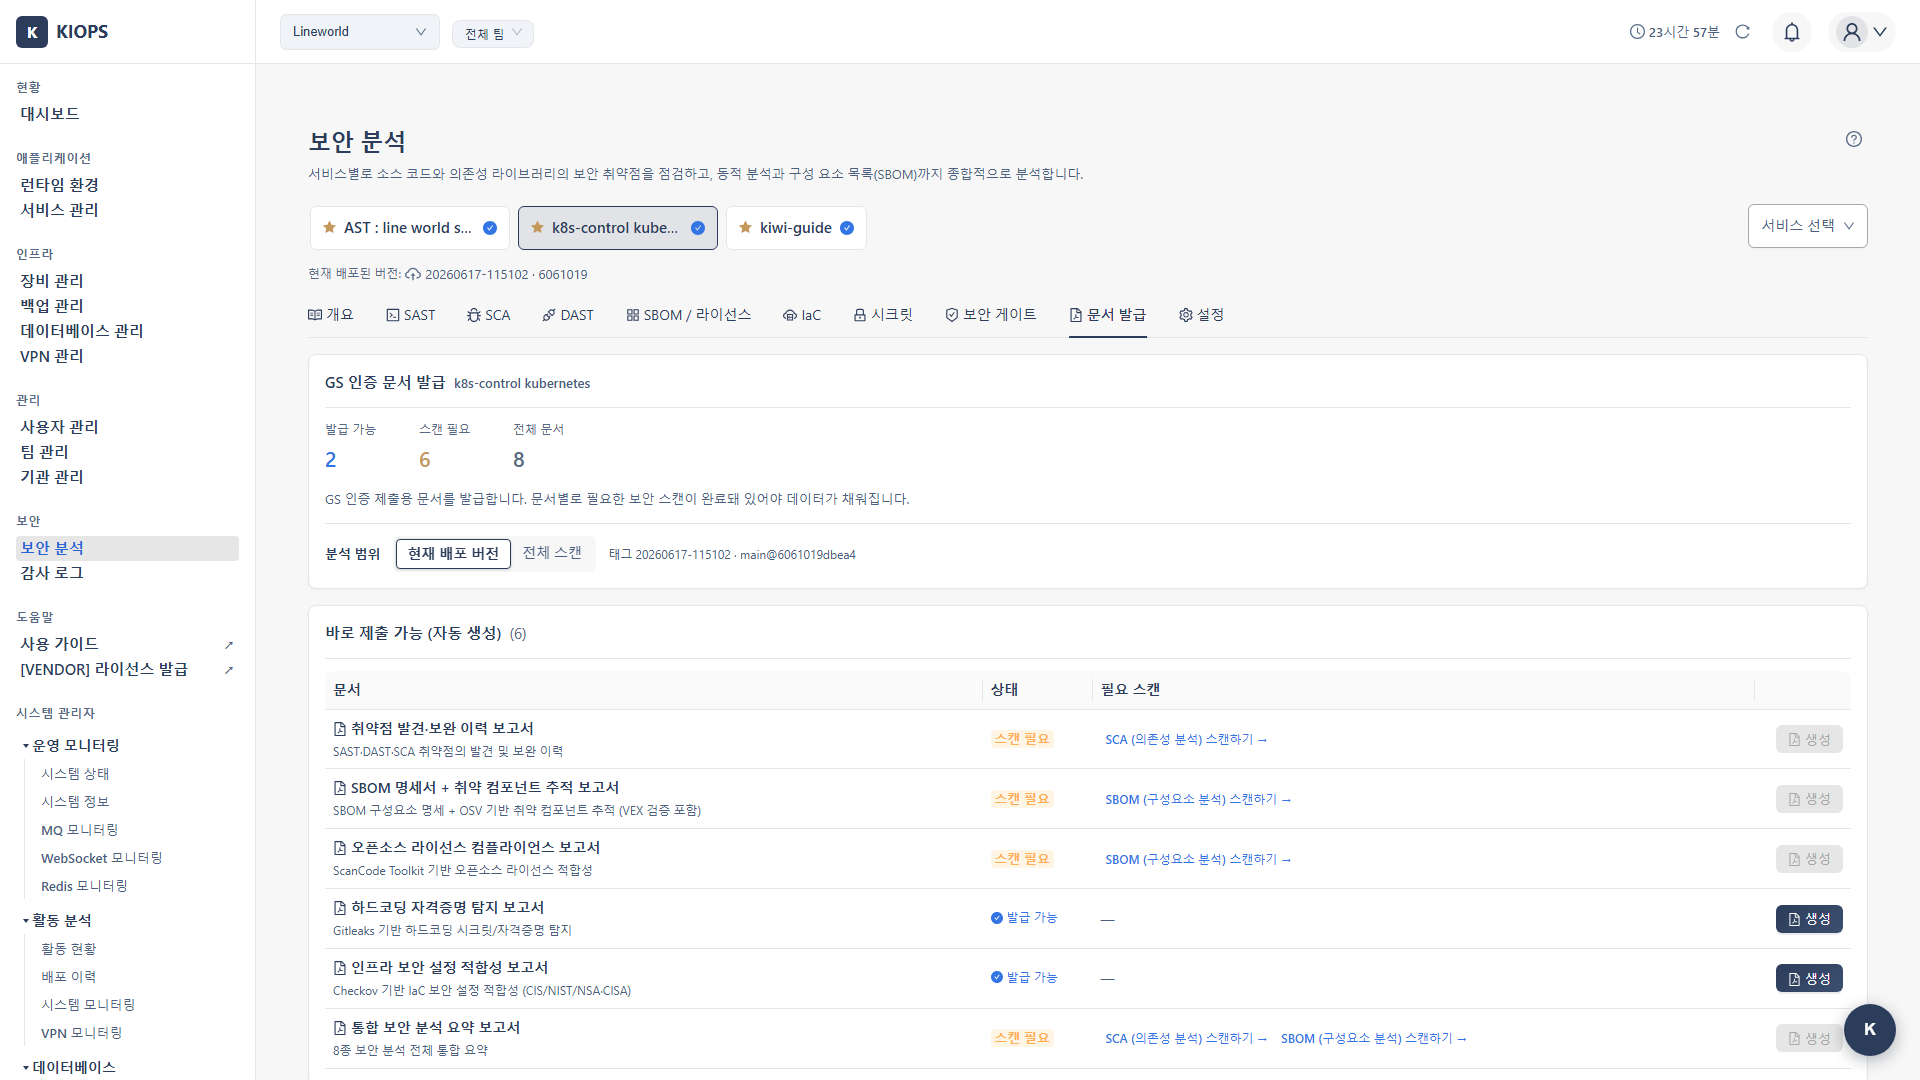
발급 위치
[보안 분석] 페이지 → [문서 발급] 탭. 서비스별 딥링크: /security?id={서비스ID}&area=reports.
발급 문서 (8종)
자동 문서 6종은 스캔 결과에서 바로 생성되고, 초안 문서 2종은 서술형 초안 형태로 제공됩니다.
자동 문서 (6)
| 문서 | 내용 | 필요 스캔 |
|---|---|---|
| 취약점 발견·보완 이력 보고서 | SAST·DAST·SCA 취약점의 발견 및 보완 이력 | SAST · SCA (도메인 있으면 DAST) |
| SBOM 명세서 + 취약 컴포넌트 추적 보고서 | SBOM 구성요소 명세 + OSV 기반 취약 컴포넌트 추적(VEX 검증 포함) | SBOM |
| 오픈소스 라이선스 컴플라이언스 보고서 | ScanCode Toolkit 기반 오픈소스 라이선스 적합성 | SBOM |
| 하드코딩 자격증명 탐지 보고서 | Gitleaks 기반 하드코딩 시크릿/자격증명 탐지 | 시크릿 |
| 인프라 보안 설정 적합성 보고서 | Checkov 기반 IaC 보안 설정 적합성(CIS/NIST/NSA·CISA) | IaC |
| 통합 보안 분석 요약 보고서 | 8종 보안 분석 전체 통합 요약 | SAST·SCA·SBOM·IaC·시크릿·게이트 (도메인 있으면 DAST) |
초안 문서 (2)
| 문서 | 내용 | 필요 스캔 |
|---|---|---|
| 제품설명서 2.6 보안 사항 항목 | 제품설명서 2.6 보안 사항 항목(서술형 초안) | SAST·SCA·IaC·시크릿 (도메인 있으면 DAST) |
| GS 시험·인증 사전 체크리스트 | 8종 분석 결과 기반 GS 시험·인증 사전 점검 체크리스트 | SAST·SCA·SBOM·IaC·시크릿·게이트 (도메인 있으면 DAST) |
DAST는 조건부입니다 — DAST는 도메인이 발급된 서비스에만 적용됩니다. 도메인이 없는 내부 서비스는 DAST가 '적용 불가(N/A)'로 처리되어, DAST가 조건부로 필요한 문서도 발급할 수 있습니다.
발급 절차
- [보안 분석] 페이지에서 대상 서비스를 선택합니다.
- [문서 발급] 탭으로 이동합니다.
- 문서 목록에서 각 문서의 상태와 필요 스캔 충족 여부를 확인합니다.
- 필요한 스캔이 부족하면 안내된 영역 탭으로 이동해 스캔을 먼저 완료합니다.
- 충족된 문서의 [생성] 버튼을 클릭하여 발급하고, 발급 문서 관리에서 다운로드·재다운로드·삭제합니다.
문서는 존재하는 스캔 결과로 생성되므로, 코드나 이미지가 바뀌면 관련 스캔을 다시 실행한 뒤 문서를 재발급해야 최신 상태가 반영됩니다.