사용자/권한 관리
팀이 커지면 누가 어떤 작업을 할 수 있는지 명확히 구분해야 합니다. KIOPS의 권한 관리 시스템을 사용하면 각 팀원에게 필요한 권한만 부여하여 보안을 강화하고, 실수로 인한 문제를 예방할 수 있습니다.
왜 권한 관리가 중요한가요?
권한 관리가 있으면 다음을 통제할 수 있습니다.
- 실수로 운영 서버 삭제: 권한 관리 없이는 누구나 가능하지만, 있으면 기관 관리자만 가능합니다.
- 민감한 데이터 노출: 권한 관리 없이는 모든 직원이 접근 가능하지만, 있으면 담당자만 접근합니다.
- 퇴사자 계정: 권한 관리 없이는 수동으로 찾아 비활성화해야 하지만, 있으면 즉시 제거할 수 있습니다.
- 감사 시 책임 추적: 권한 관리 없이는 불명확하지만, 있으면 감사 로그로 명확히 확인할 수 있습니다.
최소 권한 원칙(Principle of Least Privilege): 각 사용자에게는 업무 수행에 필요한 최소한의 권한만 부여하세요. 불필요한 권한은 보안 위험을 키웁니다.
권한은 두 개의 축으로 결정됩니다
KIOPS의 권한은 기관 역할과 팀 역할 두 가지로 이루어집니다. 둘은 서로를 대체하지 않고 함께 작동합니다.
기관 역할 (조직 안에서의 관리 수준)
- PlatformAdmin (플랫폼 관리자): 최상위 역할입니다. 모든 기관·사용자를 조회/관리하고, DB 탐색기·활동 분석 같은 시스템 관리자 화면에 접근합니다.
- Manager (기관 관리자): 소속 기관 단위로 권한 부여·회수, 가입 승인 처리, 팀 구성, 기관 리소스 전반을 관리합니다.
- Member (멤버): 부여받은 페이지 접근 권한 범위 안에서만 기능을 사용하는 일반 사용자입니다.
팀 역할 (팀 안에서의 관리 수준)
- TeamManager (팀 관리자): 자기 팀 안에서는 8가지 페이지에 모두 접근할 수 있습니다. 페이지 권한을 따로 받을 필요가 없습니다. 다만 보이는 데이터는 자기 팀 범위로 계속 제한됩니다.
- Member (팀 멤버): 팀에 소속되었을 뿐이며, 페이지 접근은 부여받은 권한 카테고리를 따릅니다.
정리하면 기관 역할은 "조직을 얼마나 관리하는가", 팀 역할은 "자기 팀 안에서 얼마나 관리하는가", 권한 카테고리는 "어떤 페이지에 들어갈 수 있는가"를 결정합니다.
설치형(온프레미스) 환경에서 플랫폼 관리자는 설치를 수행한 공급사의 지원 계정이며, 고객사의 최상위 관리자는 기관 관리자(Manager) 입니다. 또한 설치형에서는 플랫폼 관리자가 한 명뿐이도록 승격과 회수가 모두 차단됩니다. 자세한 차이는 플랜과 기능 범위를 참고하세요.
권한 카테고리
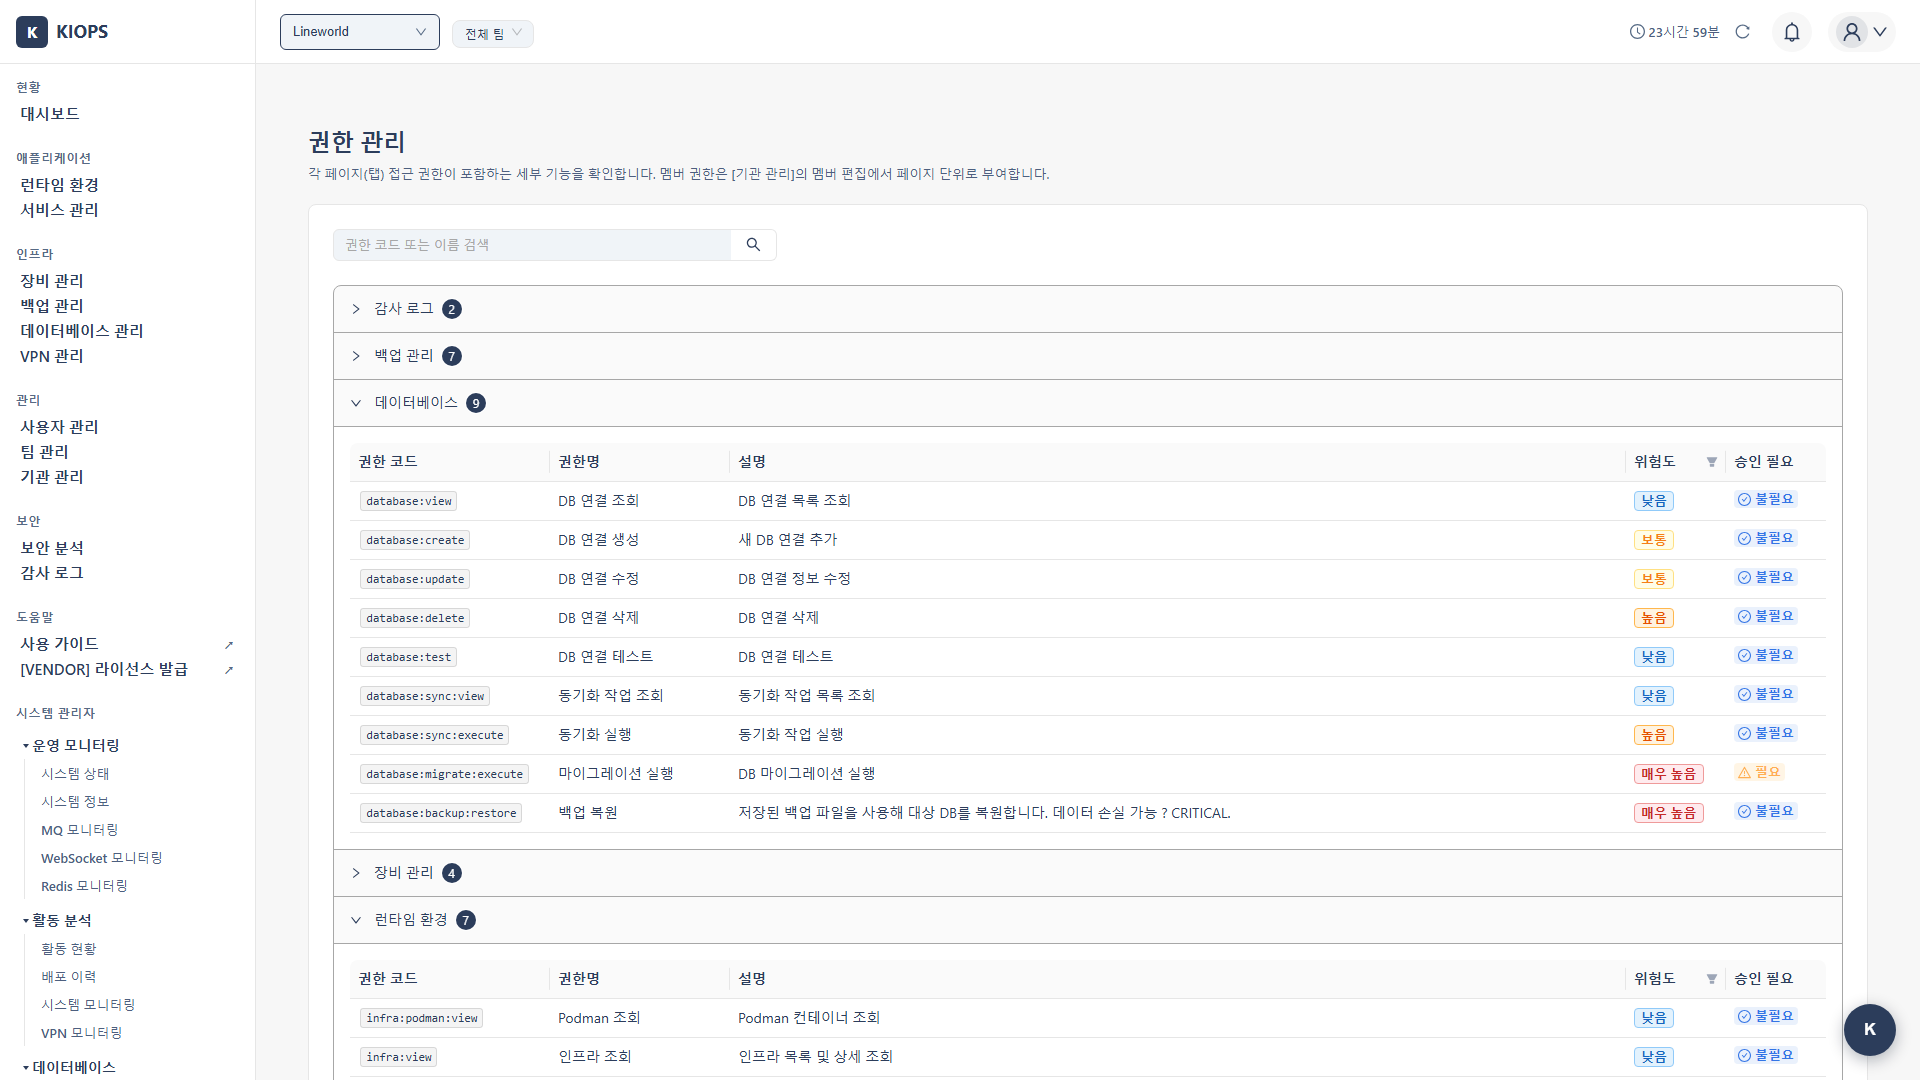
각 기능 페이지에 접근할 수 있는 8가지 권한 카테고리가 있습니다. 기관 관리자가 멤버에게 개별 부여합니다.
- service (서비스 관리): [서비스 관리] 페이지 접근. Git 연동·빌드·배포·운영·도메인 연결
- infra (런타임 환경): [런타임 환경] 페이지 접근. K8s/Docker/Podman 환경과 노드·리소스 관리
- backup (백업 관리): [백업 관리] 페이지 접근. 백업·복구 및 외부 저장소 관리
- device (장비 관리): [장비 관리] 페이지 접근. 서버/장비 등록·수정·삭제
- database (데이터베이스 관리): [데이터베이스 관리] 페이지 접근. DB 연결·동기화·마이그레이션
- security (보안 분석): [보안 분석] 페이지 접근. SAST/SCA/DAST/SBOM/IaC/시크릿 스캔 및 보안 게이트
- vpn (VPN 관리): [VPN 관리] 페이지 접근. VPN 프로파일 설정·연결·테스트
- audit (감사 로그): [감사 로그] 페이지 접근. 로그 조회 및 내보내기
페이지 접근 권한을 부여하면 그 페이지의 모든 작업을 사용할 수 있습니다. 예전에는 기능 단위로 나누어 부여할 수 있었으나, 2026년 7월 개편 이후에는 페이지 단위로만 부여합니다.
[권한 관리] 페이지는 각 페이지 권한에 어떤 세부 기능(예: service:build:execute)이 포함되는지 확인하는 읽기 전용 참조 화면입니다. 여기에서 권한을 부여·회수하지는 않습니다.
현재 라이선스에 포함되지 않은 페이지는 역할 수정 모달의 목록에 아예 나타나지 않습니다. 부여해도 사용자는 접근할 때 막히기만 하는 "유령 권한"이 되기 때문입니다. 무엇이 포함되어 있는지는 설치형 Enterprise와 SaaS에서는 헤더의 Plan 메뉴에서 확인하고, 설치형 Basic에서는 그 화면이 제공되지 않으므로 플랜과 기능 범위를 확인하세요.
누가 누구의 권한을 바꿀 수 있나요
권한을 바꾸는 입구는 [사용자 관리] 페이지 한 곳으로 통일되어 있습니다. [팀 관리] 화면에서는 팀 구성(배정·제거)만 하며 역할은 읽기 전용으로 표시됩니다.
- 플랫폼 관리자: 모든 기관의 사용자 역할과 권한을 변경합니다. 단, 설치형에서는 플랫폼 관리자 승격·회수가 차단됩니다.
- 기관 관리자: 본인 기관 멤버의 기관 역할, 팀 관리자 임명·해제, 페이지 권한을 변경합니다. Member를 Manager로 승격하거나 플랫폼 관리자를 부여하는 것은 플랫폼 관리자만 할 수 있습니다.
- 팀 관리자: 자기 팀의 일반 멤버에 대해서만 페이지 접근 권한을 조정할 수 있습니다.
- 다른 팀 관리자, 기관 관리자, 플랫폼 관리자는 대상이 될 수 없습니다.
- 팀 관리자를 새로 임명하거나 해제할 수 없습니다. 관리자 권한이 스스로 늘어나는 경로를 막기 위한 제한입니다.
- 기관 역할(Manager/Member) 변경도 할 수 없습니다.
본인의 역할은 누구도 직접 변경할 수 없습니다. 다른 관리자에게 요청해야 합니다.
플랫폼 관리자 회수, 팀 관리자 임명·해제, 기관 역할 변경, 기관·팀 배정 변경이 일어나면 해당 사용자의 기존 로그인 세션이 무효화됩니다. 대상 사용자는 다음 요청에서 로그인 화면으로 이동하며, 다시 로그인하면 정상 복구됩니다. 이전 권한이 남아 있는 세션을 그대로 두지 않기 위한 동작입니다.
사용자 권한 변경하기
필요 권한: 기관 관리자 이상, 또는 팀 관리자(자기 팀 일반 멤버 한정)
Step 1: 사용자 관리 페이지 이동
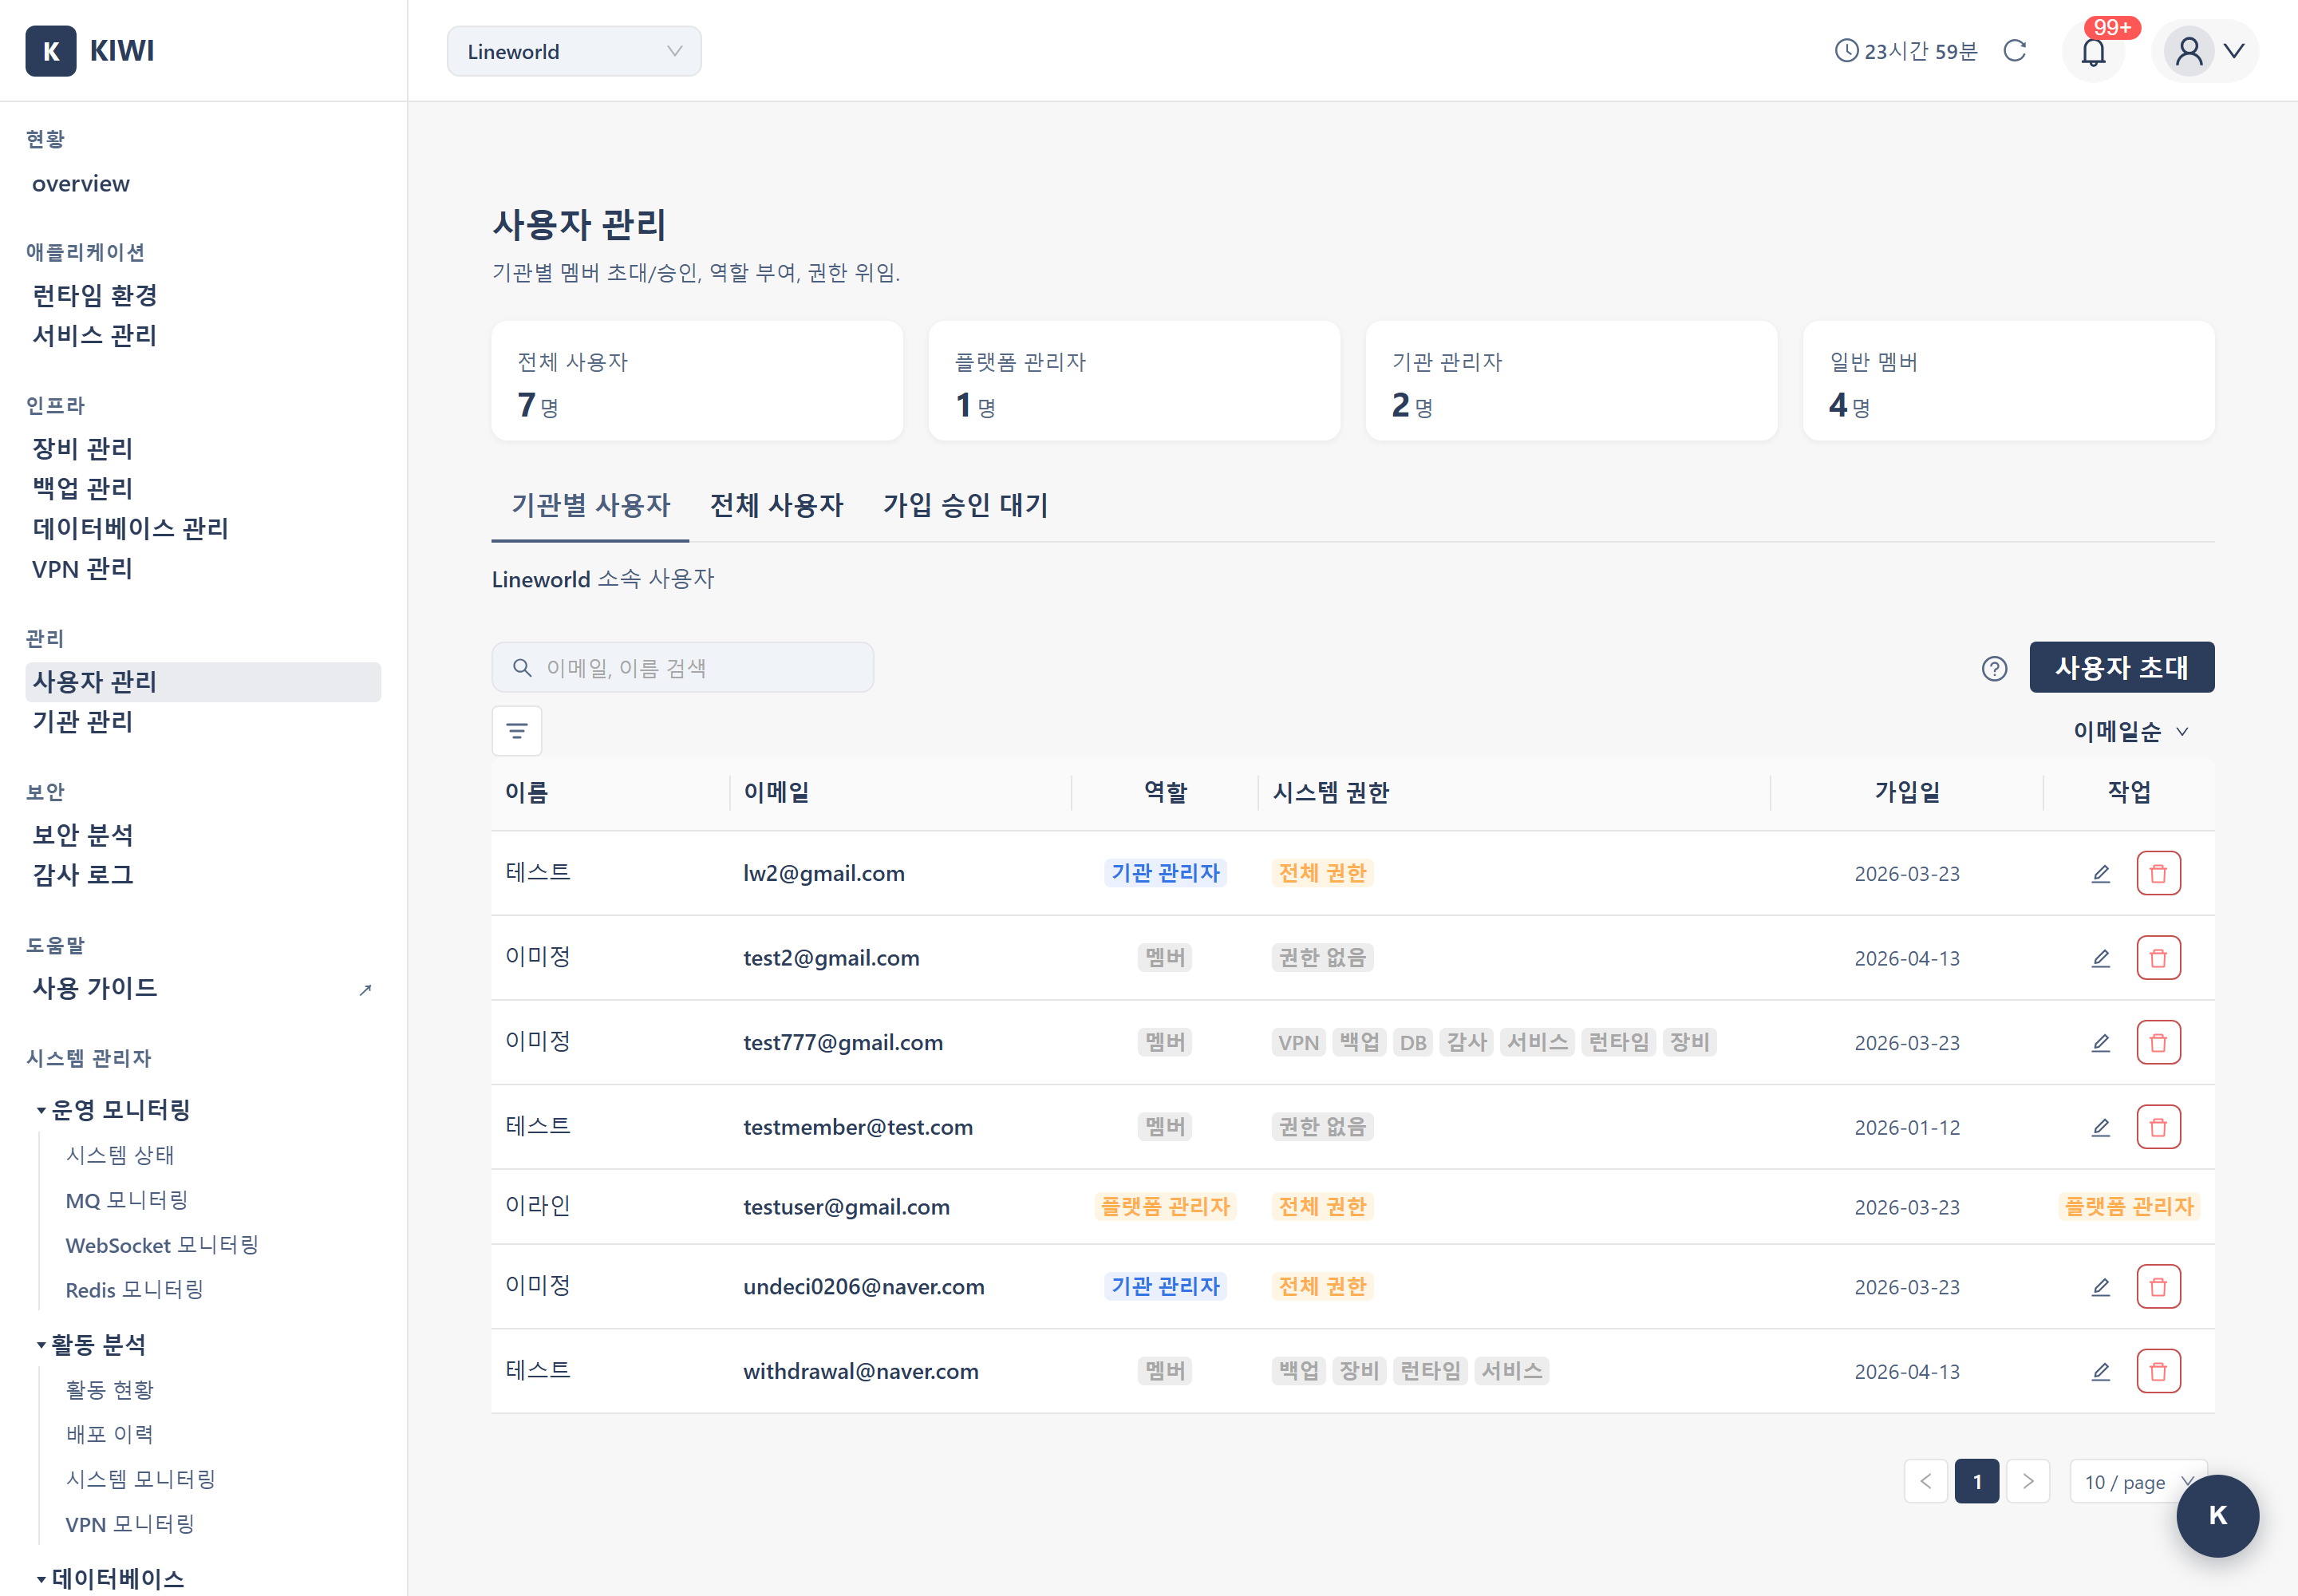
좌측 메뉴에서 [사용자 관리] 를 클릭합니다. 목록에는 팀 컬럼과 팀 필터가 있어 팀 단위로 좁혀 볼 수 있습니다.
Step 2: 사용자 선택 및 권한 편집
대상 사용자의 역할/권한 수정 버튼을 클릭하여 모달을 엽니다.
- 역할을 멤버로 두면 [페이지 접근 권한] 섹션이 나타납니다. 좌측에서 허용할 페이지를 체크하면 우측에 해당 페이지의 설명과 수행 가능한 작업이 표시됩니다.
- 역할을 기관 관리자 또는 팀 관리자로 지정하면 페이지 접근 권한 체크박스가 나타나지 않습니다. 두 역할은 페이지 권한을 개별로 받지 않고 자기 범위 안에서 전체 접근을 갖기 때문이며, 대신 안내 배너가 표시됩니다.
- 현재 라이선스에 포함되지 않은 페이지는 목록에 나타나지 않습니다.
Step 3: 저장
저장을 클릭하면 변경 사항이 적용되고 감사 로그에 기록됩니다.
권한 요청과 승인
권한이 없는 사용자는 관리자를 직접 찾지 않고 화면에서 바로 요청할 수 있습니다.
요청하기 (권한이 필요한 사용자)
- [대시보드] 의 권한 요청 카드를 엽니다. 사용할 수 있는 화면이 하나도 없으면 카드가 펼쳐진 상태로, 이미 일부 권한이 있으면 접힌 상태로 표시됩니다.
- 필요한 화면을 선택합니다. 여러 개를 한 번에 고를 수 있습니다.
- 수신자를 선택합니다 — 전체 / 팀 관리자 / 기관 관리자 중 선택합니다.
- 요청을 클릭합니다. 이미 요청한 화면은 "(요청됨)"으로 표시되어 중복 요청이 방지됩니다.
라이선스에 포함되지 않은 화면은 이 목록에 아예 나타나지 않습니다. 승인해도 쓸 수 없는 것을 요청하게 두지 않기 때문입니다. 찾는 화면이 목록에 없다면 권한이 아니라 라이선스 문제일 수 있으니 플랜과 기능 범위를 확인하고, 필요하면 라이선스 담당자에게 문의하세요.
요청을 전달할 관리자가 한 명도 없으면 "요청을 전달할 관리자가 없습니다" 안내가 표시됩니다. 기관 관리자에게 직접 문의하세요.
승인하기 (관리자)
요청은 알림으로 도착합니다. 알림 목록의 승인 탭에서 권한 요청을 찾아 처리합니다.
- 승인하면 요청에 담긴 페이지 권한 1건이 즉시 부여되고, 요청자에게 결과 알림이 전송됩니다. 사용자 관리 화면에 따로 들어가 수동으로 권한을 줄 필요가 없습니다.
- 승인할 수 있는 사람은 그 알림을 받은 관리자뿐입니다. 다른 사람의 승인 대기 건을 대신 처리할 수 없습니다.
- 이미 처리된 요청을 다시 승인해도 중복 부여되지 않습니다.
팀에 배정되지 않은 사용자
메뉴 노출은 페이지 권한으로 결정되지만, 데이터 조회 범위는 팀 단위입니다. 그래서 팀에 배정되지 않은 일반 멤버는 권한이 있는 페이지를 열어도 목록이 비어 있게 됩니다.
이 경우 화면 상단에 원인을 알리는 안내가 표시됩니다. 팀 배정은 [팀 관리] 페이지에서 기관 관리자 또는 팀 관리자가 수행합니다. 자세한 내용은 팀 관리를 참고하세요.
관리자(플랫폼 관리자·기관 관리자)는 팀이 없어도 기관 전체를 보므로 이 안내 대상이 아닙니다.
가입 요청 승인하기
사용자가 직접 회원가입을 신청하면 가입 승인 대기 목록으로 들어갑니다.
필요 권한: 기관 관리자(본인 기관 요청만) 또는 플랫폼 관리자(전체 요청)
Step 1: 가입 승인 대기 탭으로 이동
[사용자 관리] 페이지에서 가입 승인 대기 탭을 클릭합니다. 탭명 뒤에 대기 건수가 함께 표시됩니다.
Step 2: 요청 검토
요청한 사용자의 이메일/이름/소속 기관/요청 시점을 확인합니다. 요청 기간 필터(7일/30일/전체)로 결과를 좁힐 수 있습니다.
Step 3: 승인 또는 거절
- 승인: 사용자를 해당 기관의 멤버로 등록합니다. 이후 팀에 배정하고 필요한 페이지 권한을 부여하세요.
- 거절: 요청을 거절합니다(사용자는 다시 가입 신청 가능).
기관 단위 관리
플랫폼 관리자는 [사용자 관리] 페이지의 전체 사용자 탭에서 모든 기관에 걸친 사용자를 한 번에 조회할 수 있습니다. 기관 관리자에게는 이 탭이 노출되지 않으며, 기관별 사용자 탭에서 본인 기관 멤버만 다룹니다.
기관 자체의 생성·수정·삭제는 [기관 관리] 페이지에서 수행합니다. 이 메뉴는 SaaS 환경에서만 표시됩니다 — 설치형은 기관이 하나뿐이라 기관 개념을 화면에서 다루지 않고 팀으로 관리합니다.
사용자 제거
필요 권한: 기관 관리자(본인 기관) 또는 플랫폼 관리자
Step 1: 사용자 선택
[사용자 관리] 페이지 기관별 사용자 탭에서 대상 사용자의 행 우측 액션의 제거 아이콘을 클릭합니다.
Step 2: 확인 모달
확인 모달에서 안내된 영향 범위를 검토한 뒤 진행합니다. 제거된 사용자는 해당 기관에서 빠지며 권한과 팀 소속도 함께 정리됩니다.
기관에 관리자가 한 명도 남지 않게 되는 제거, 그리고 팀 소속만 남고 기관에서 빠지는 상태는 시스템이 사전에 차단합니다.
기관 관리자가 수행하는 것은 보통 기관 멤버에서 제거입니다. 사용자 계정 자체를 완전히 삭제해야 한다면 플랫폼 관리자에게 요청하세요.
내 프로필 및 비밀번호 변경
내 계정 정보 수정 방법은 [프로필] 페이지 문서를 참고하세요. 이름 변경, 비밀번호 변경, 회원 탈퇴 등을 한 곳에서 처리할 수 있습니다.
문제 해결
"권한이 부족합니다" 메시지가 나옵니다
부여된 권한 카테고리에 해당 기능이 없는 상태입니다. [대시보드] 의 권한 요청 카드에서 필요한 화면을 선택해 요청하세요.
가이드에 있는 메뉴가 화면에 없습니다
권한 문제일 수도, 라이선스 문제일 수도 있습니다. 두 경우 모두 사이드바에서 메뉴가 사라지므로 사이드바만으로는 구분되지 않습니다(자물쇠 표시는 없습니다). 해당 화면의 주소를 직접 입력해 보세요. 404 페이지가 나오면 라이선스에 없는 기능이고, "접근 권한이 없습니다" 안내가 나오면 권한 문제입니다. 자세한 절차는 플랜과 기능 범위를 참고하세요.
권한을 받았는데 목록이 비어 있습니다
팀에 배정되지 않았을 가능성이 높습니다. 위 팀에 배정되지 않은 사용자를 확인하세요.
권한이 바뀐 뒤 갑자기 로그아웃되었습니다
역할·팀 변경 시 기존 세션이 무효화되는 정상 동작입니다. 다시 로그인하면 새 권한이 반영된 상태로 복구됩니다.
자주 하는 실수
- 팀 관리자에게 페이지 권한을 따로 부여하려는 것: 팀 관리자는 자기 팀 안에서 이미 전체 페이지에 접근합니다. 체크박스가 나타나지 않는 것이 정상입니다.
- [팀 관리] 화면에서 역할을 바꾸려는 것: 역할 변경 입구는 [사용자 관리] 한 곳입니다. 팀 관리 화면의 역할은 읽기 전용입니다.
- 비밀번호 분실: 로그인 페이지의 비밀번호 찾기를 이용하거나, 기관 관리자·플랫폼 관리자에게 초기화를 요청하세요.